Ransomware is volgens DNB uitgegroeid van het werk van eenlingen tot een professionele bedrijfstak met eigen marktplaatsen, onderhandelaars en verdienmodellen. Criminelen en beveiligers zitten in een digitale wapenwedloop waarin AI aan beide kanten wordt ingezet.
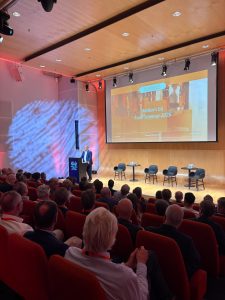
Hoogleraar Anja Shortland, auteur van het boek Je geld of je gegevens, sprak hierover tijdens een bijeenkomst in De Nieuwe Schatkamer van DNB met datajournalist Remy Koens (Follow the Money) en cyberexpert Martijn Knapen (DNB). De eerste ransomware-aanval dateert uit 1989, toen wetenschapper Joseph Popp duizenden geïnfecteerde floppydisks verspreidde. Sindsdien is het verdienmodel drastisch geschaald: bij de recente hack van telecomaanbieder Odido eisten criminelen een miljoen euro losgeld voor het niet publiceren van klantgegevens. Volgens Knapen loopt de wereldwijde schade jaarlijks op tot tientallen miljarden euro’s.
Doordat organisaties steeds beter back-ups maken, verschuiven aanvallers hun focus van versleuteling naar diefstal en dreiging met publicatie van gevoelige data. Shortland adviseert bij datalekken principieel geen losgeld te betalen. Menselijke fouten blijven volgens DNB de belangrijkste zwakke plek. DNB adviseert daarom basismaatregelen zoals software-updates, unieke wachtwoorden, tweestapsverificatie en regelmatige back-ups.
Link naar bericht: https://www.dnb.nl/algemeen-nieuws/achtergrond-2026/hoe-ransomware-uitgroeide-tot-een-miljardenindustrie/